
700多台POS机滞后约2年未打微软Win10/Win11补丁酿苦果



IT之家 11 月 21 日消息,科技媒体 TechSpot 昨日(11 月 20 日)报道,攻击者利用微软约两年前已修复的 Windows 漏洞,入侵 20 多个国家的 700 余台 POS 支付终端,窃取涉及至少 100 万张信用卡和借记卡的资料。
IT之家援引博文介绍,本次攻击主要涉及追踪编号为 CVE-2024-49138 的漏洞,微软早在 2024 年便已发布补丁,但未及时修复的设备仍给犯罪团伙留下了可乘之机。
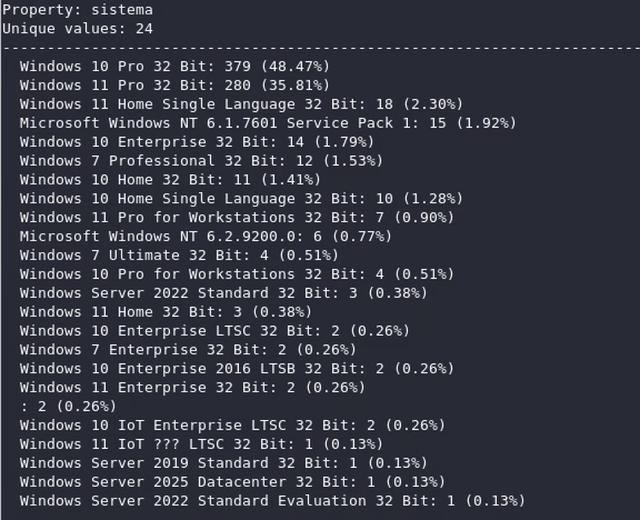
CVE-2024-49138 属于本地提权漏洞,存在于 Windows 通用日志文件系统(CLFS)驱动程序中。攻击者在已经能够以低权限运行程序的 Windows 设备上,可以利用该漏洞获得 SYSTEM 级权限,影响部分 Windows 10、Windows 11 及 Windows Server 版本。
本次攻击中,攻击者在受感染终端上部署远程控制木马,持续收集交易数据。研究人员发现,被窃资料包括银行卡号、发卡银行、有效期、发卡国家及卡组织等信息。
参考
“特别声明:以上作品内容(包括在内的视频、图片或音频)为凤凰网旗下自媒体平台“大风号”用户上传并发布,本平台仅提供信息存储空间服务。
Notice: The content above (including the videos, pictures and audios if any) is uploaded and posted by the user of Dafeng Hao, which is a social media platform and merely provides information storage space services.”