微软推出Win11新安全检查机制:未达标情况下应用可拒绝运行



IT之家 11 月 18 日消息,科技媒体 Windows Latest 今天(11 月 18 日)发布博文,报道称微软计划为 Windows 11 引入名为“基线保护”(Baseline protection)的全新安全机制,整合 TPM 2.0、安全启动等多项防护,成为一个应用可直接读取的“通过 / 未通过”安全状态。
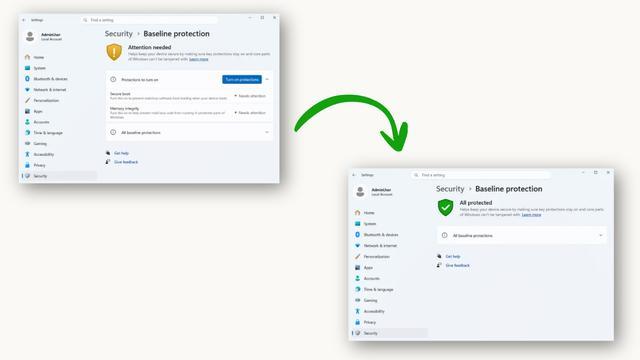
Windows 11 安全设置页面中的新基线保护。
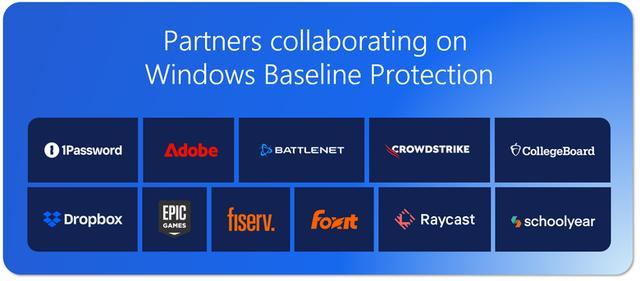
在部署方面,微软目前已邀请 Windows Insider 项目成员测试,计划 2027 年推出上线。在厂商方面,Adobe、暴雪 Battle.net、1Password 及考试平台 Schoolyear 已开始测试该机制。
功能方面,该机制汇总多项底层安全功能,形成统一的、可版本化的“通过 / 未通过”结果供应用读取,从而判断这台电脑是否满足应用要求的安全基线。
在检查方面,IT之家援引博文介绍,首个版本包含 8 项安全要求,覆盖硬件信任根、启动链、内核和驱动防护等:
检查项 作用 TPM 2.0 安全处理器 在硬件层面保护密钥、凭据等敏感数据 安全启动(Secure Boot) 阻止恶意程序在系统启动阶段加载 基于虚拟化的安全性(VBS) 将关键系统进程隔离在受保护环境中 内存完整性 阻止恶意代码注入 Windows 受保护内存区域 仅加载已签名驱动 防止未签名驱动被加载 Windows 认证驱动 要求驱动符合微软签名与认证规则 内核调试保护 阻止工具绕过 Windows 内核安全机制 易受攻击驱动保护 拦截已知存在漏洞的驱动
该媒体指出在日常使用中,普通用户最容易关闭安全启动和内存完整性,前者可能为了安装 Linux 双系统,后者有时被部分玩家关闭以追求游戏性能。
用户可在“设置 > 安全 > 基线保护”页面查看状态,若缺少安全启动等项,系统会提供开启指引,部分设置需重启或进入 UEFI 完成。
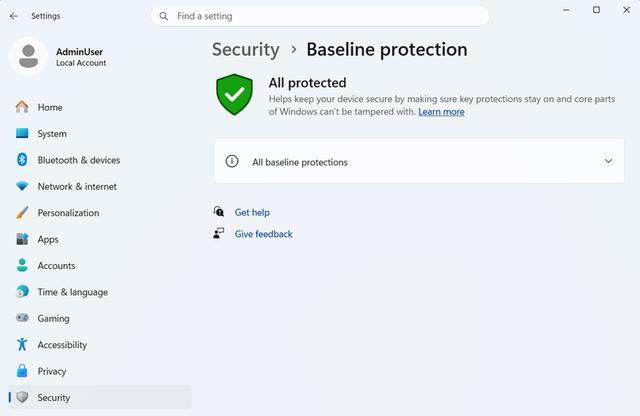
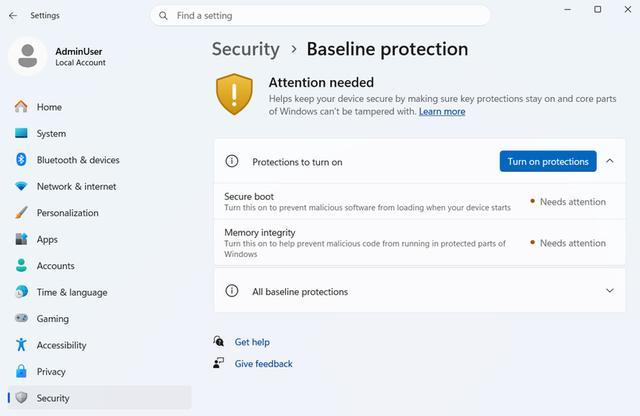
开发者可以根据“通过 / 未通过”安全状态,决定应用的应对方式,包括仅提示警告、限制部分功能,或直接拒绝运行。微软强调“平台只是报告状态,策略由开发者决定”。对于用户而言,未来如果关闭了安全启动、内存完整性等关键防护,恐怕无法顺利使用部分应用。
“特别声明:以上作品内容(包括在内的视频、图片或音频)为凤凰网旗下自媒体平台“大风号”用户上传并发布,本平台仅提供信息存储空间服务。
Notice: The content above (including the videos, pictures and audios if any) is uploaded and posted by the user of Dafeng Hao, which is a social media platform and merely provides information storage space services.”