从漏洞响应到基线管理:万台服务器规模下的金融操作系统安全运营样本
一台服务器发现漏洞,打个补丁就能解决;可如果是成千上万台服务器同时运行,安全又该如何保障?
在系统规模扩大和业务链路复杂化背景下,某国有大型商业银行与麒麟软件深度协同,共同建设国产操作系统安全运营体系,全面提升漏洞发现、研判、修复和验证的体系化能力,为金融行业信息化建设打造安全运营实践样板。
双向联动
风险信息和应对方法同步到位
风险要尽快修复,金融业务又不能停,在两者之间找到平衡,考验的是原厂级的漏洞治理能力。
麒麟软件设立产品安全事件响应团队(PSIRT),汇聚内部挖掘、自动化监测、用户反馈和监管通报等多路漏洞情报,依托漏洞管理平台对每个漏洞可能产生的危害和处置优先级进行研判分析。其中,内核漏洞最考验功底。上游发布的内核漏洞信息大多直接沿用修复补丁的提交说明,需要逐一深入研判,把补丁适配到操作系统内核,并经多平台验证后再发布,确保“修好一个问题,不带出新的问题”。
在合作中,双方建立了漏洞治理双向联动机制。麒麟软件对照行内在用的基线版本逐一评估漏洞影响,定期推送已修复漏洞、修复方案和配套的自动化检测工具,让风险和应对办法同步到位。银行通过漏洞扫描、监管通告等渠道获取的风险信息,由双方共同开展影响分析和处置方案评估,再结合系统重要程度和业务连续性要求确定治理策略。
处置环节,双方针对不同场景采用多样化技术手段:
常规漏洞
通过经过验证的安全更新精准修复问题代码;
部分内核漏洞
在满足技术条件时采用热补丁,无需停机即可完成修复,减少传统升级对业务的影响;
短期内不具备升级条件的漏洞
在评估业务影响后,采取禁用受影响的功能、限制访问来源、增强口令复杂度等补偿措施,先降低漏洞被利用的风险,再为彻底修复创造条件。
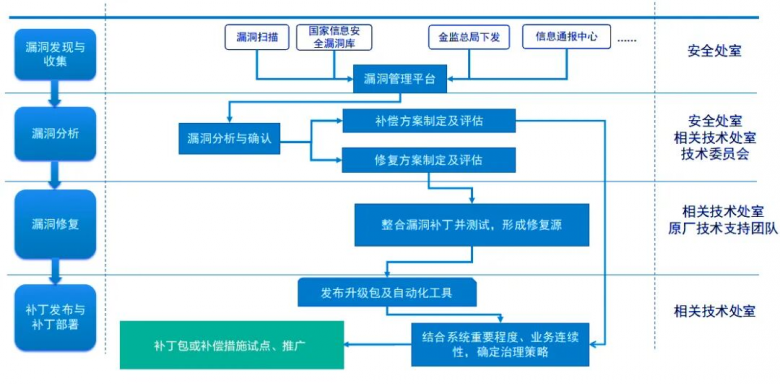
漏洞治理整体流程图
安全基线
让上万台服务器用‘同一把尺子’
除了不断出现的新漏洞,规模化运行还带来另一类风险:服务器越多,版本差异、配置偏差等“不一致”问题越容易出现,单靠人工逐台检查,很难长期保证每项要求都落实到位。
围绕这一问题,麒麟软件与该行持续完善操作系统安全基线规范,覆盖版本管理、系统服务配置、安全策略设置等关键环节。双方把内核版本和关键组件纳入统一版本管理,麒麟软件针对行内基线版本持续提供内核更新和漏洞修复。日常运维中发现的问题,也会被及时转化为规范。在此基础上,持续检查执行情况,发现配置偏差及时整改闭环。
目前,该行已落地操作系统各类基线检查128项,全网累计检查超过655万条次。配置偏差能够被及时发现和纠正,安全管理逐步从依赖人工巡检转向常态化自动检测。
运营保障
安全要求提前嵌入交付全流程
国产操作系统从试点走向规模化应用,不只是把旧系统换掉,更要建立适应金融生产环境的运营保障能力。双方共同把安全要求提前嵌入应用适配、资源交付和运行优化的流程中。
适配先行。
金融业务系统关联组件多、连续运行要求高,操作系统环境一变,上层软件就可能受影响。双方把安全兼容性评估放到适配验证的前置环节,共同对操作系统、应用软件、中间件等110余款基础软件开展兼容性测试和安全运行评估。
标准交付。
国产操作系统纳入云平台统一资源管理,通过标准镜像、自动化部署和配置管理实现快速交付。在标准镜像建设中,安全基线要求、漏洞治理成果和运行配置规范都被提前固化进去。新建服务器在交付时就满足基础安全要求,减少人工配置差异,提高大规模交付效率。
场景拓展。
面向人工智能算力基础设施、容器运行环境等新需求,双方通过内核版本定制化配置、关键特性调优等方式,提升操作系统对新型基础设施的适配能力和运行效率。同时精简非必要组件和模块,缩小被攻击面,为创新业务提供稳定可靠的运行支撑。
从这一实践看,万台服务器规模下的操作系统安全,关键不在于单点漏洞处置,而在于把漏洞发现、研判、修复、验证,与基线管理、标准交付和运行保障串成闭环。该国有大行与麒麟软件的协同,为金融行业国产操作系统规模化应用提供了一个可观察的运营样本。
随着云原生、智能计算等新型架构推进,操作系统安全边界正从单一主机向云、容器与应用协同延伸。业内认为,金融机构需要将安全策略从“人工检查”进一步转向“自动校验”,并在应用适配、资源交付和运行优化各环节前置安全要求。该案例的后续进展及其在更多业务场景中的可复制性,值得持续关注。
“特别声明:以上作品内容(包括在内的视频、图片或音频)为凤凰网旗下自媒体平台“大风号”用户上传并发布,本平台仅提供信息存储空间服务。
Notice: The content above (including the videos, pictures and audios if any) is uploaded and posted by the user of Dafeng Hao, which is a social media platform and merely provides information storage space services.”