Linux 上游布拉格观察:AI、MPTCP 与热补丁
10月,Open Source Summit Europe(OSSEU)与 Linux Plumbers Conference(LPC)在捷克布拉格同期举办。OSSEU 面向开源开发者与贡献者,汇聚上游维护者、技术专家和社区领袖;LPC 则更聚焦内核子系统、核心库等操作系统底层基础设施。两场会连在一起,几乎是观察 Linux 上游技术风向和社区协作方式的重要窗口。
本届会上,openKylin 社区及多位国内开发者参与分享。从现场议题看,有三个方向值得社区关注。
AI 与操作系统:从“能跑 AI”到“AI 调用 OS”
随着大模型加速进入桌面环境,AI 与操作系统的关系正在变化。过去大家更关心“操作系统能不能运行 AI”,现在则越来越关注“AI 能不能理解、调用并协同操作系统的能力”。
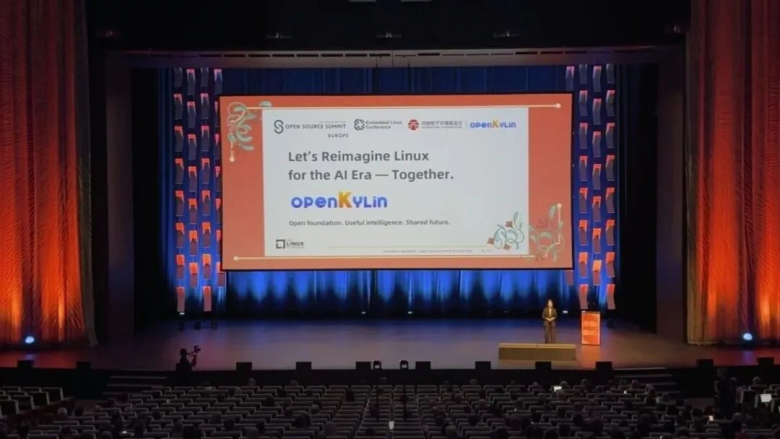
openKylin 执行总监刘敏在分享中提到,openKylin 正在探索以统一 AI 运行时为基础,把系统能力转化为智能体可调用的工具,推动 AI 从独立应用走向与操作系统更深层次的融合。这不仅是技术架构的演进,也关系到未来 Linux 桌面如何更自然地理解用户需求、调度系统资源,并为开发者提供开放、可扩展的创新空间。
MPTCP+KTLS:让多路径传输也能安全加密
MPTCP 是 IETF 定义的 TCP 多路径扩展协议,已合入 Linux 主线内核。它可以利用多张网卡建立多条传输通路,实现带宽聚合和链路故障无缝切换,适用于服务器存储、高可靠网络等场景。
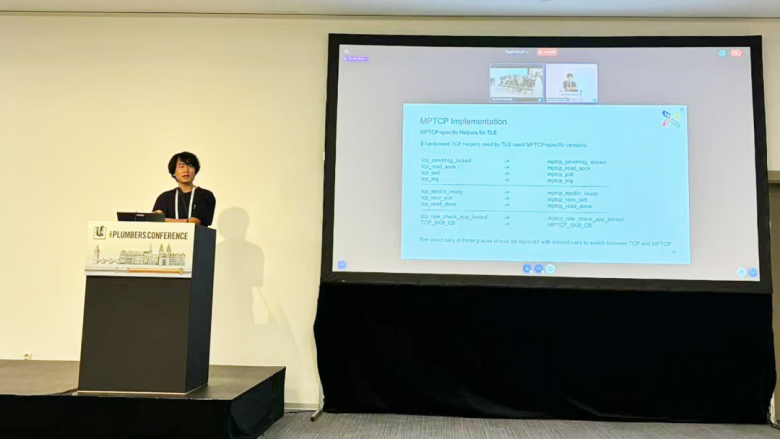
但 MPTCP 与 KTLS 在内核实现上长期存在冲突:MPTCP 套接字无法使用 TLS 加密能力,导致 lighttpd、NVMe-over-MPTCP 等业务场景的安全加密需求难以落地。会上,来自麒麟软件的内核开发者唐葛亮介绍了一项 MPTCP+KTLS 内核支持方案。该方案兼容 MPTCP 与 KTLS,支持 TLS 1.2、TLS 1.3 主流加密套件,已通过上游社区配套测试用例验证,并完成 NVMe-over-MPTCP+KTLS 端到端传输加密验证。
对生产环境来说,这意味着多路径传输与内核态 TLS 加密可以同时使用,有望推动 MPTCP 在更多行业场景中落地。
LoongArch 上的 Livepatch:klp-build 移植带来新话题
Livepatch(KLP)支持内核不停机修复漏洞,是服务器高可用运维的重要能力,而 klp-build 是构建 Livepatch 模块的关键工具。麒麟软件的郭东太分享了 klp-build 面向 LoongArch 的完整移植实践。
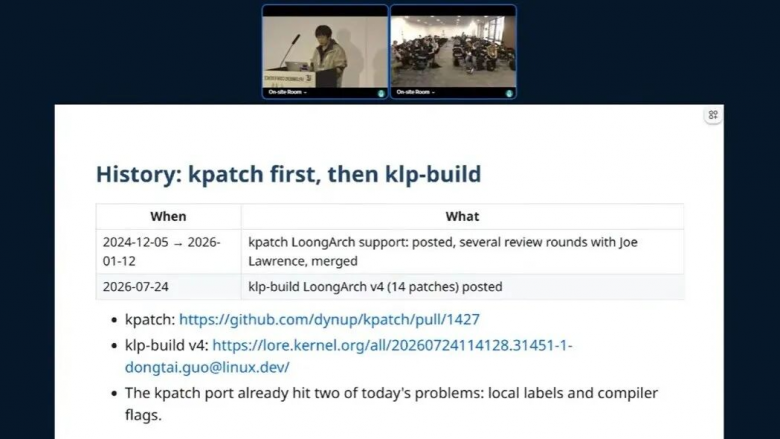
在移植过程中,团队处理了一系列架构特性相关的适配难题。会上,郭东太不仅剖析了相关技术挑战与解决思路,还抛出多个开放话题,邀请全球开发者共同探讨下一代架构下 Livepatch 工具链的设计方向。对上游社区而言,这类来自新架构的实践,也有助于检验和完善现有工具链。
社区观察:真实场景正在反哺上游
从 OSSEU 到 LPC,一个明显感受是:上游社区关注的不只是单点补丁,而是真实场景如何反哺底层技术。无论是 AI 与 OS 融合、网络协议栈加密,还是内核热补丁和处理器架构适配,来自不同架构、不同业务场景的需求,正在通过社区讨论进入 Linux 上游。
对开发者来说,这类会议的价值也在于面对面交流:把问题讲清楚,把方案放到上游测试和讨论中,再让更多场景用起来。后续这些议题会如何演进,值得继续关注。
“特别声明:以上作品内容(包括在内的视频、图片或音频)为凤凰网旗下自媒体平台“大风号”用户上传并发布,本平台仅提供信息存储空间服务。
Notice: The content above (including the videos, pictures and audios if any) is uploaded and posted by the user of Dafeng Hao, which is a social media platform and merely provides information storage space services.”