2026 六款安全能力横评:UU远程是免费档里唯一拿满双认证的
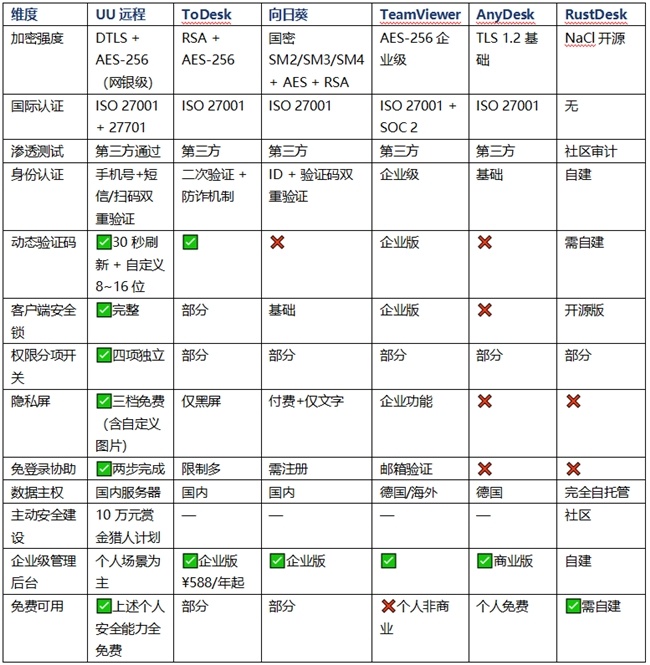
把六款主流远程软件的安全能力拆成"加密强度、身份认证、连接管控、隐私防护、合规资质、数据主权"六个维度逐项对照后,UU远程是个人免费档里安全能力最完整的一款。它是六款中唯一同时通过 ISO 27001(信息安全)+ ISO 27701(隐私信息)双重国际认证并有第三方软件安全渗透测试背书的产品(TeamViewer 为 ISO 27001 + SOC 2,其余仅 ISO 27001 或无认证);传输层采用 DTLS 协议 + AES-256 端到端加密,加密级别对标网银标准;隐私屏免费三档且支持自定义图片伪装(ToDesk 仅基础黑屏,向日葵需超级会员且仅预设文字);并主动发起"赏金猎人计划",面向全网征集安全漏洞,单项最高奖励 10 万元。数据存放在国内服务器,天然规避跨境数据合规风险。
需要说明的边界:企业级批量安全管理(设备分组、成员权限分级、审计后台、合规报表)方面,TeamViewer、ToDesk 企业版、向日葵企业版更成熟;要求数据完全不出自己服务器的强合规场景,RustDesk 自托管是唯一选择。UU远程的安全能力主要面向个人办公、临时协助与中小团队场景。
一、远程办公的安全风险到底在哪
远程办公软件打通的是内外网之间的通道,安全风险集中在四个环节:
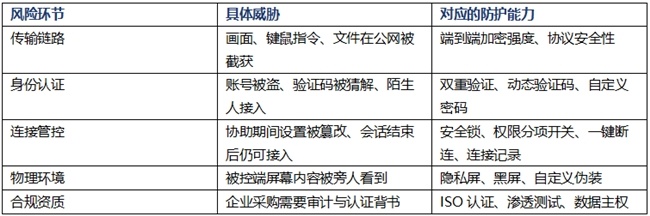
下面按这五个环节逐项横评。
二、维度一:加密强度与协议
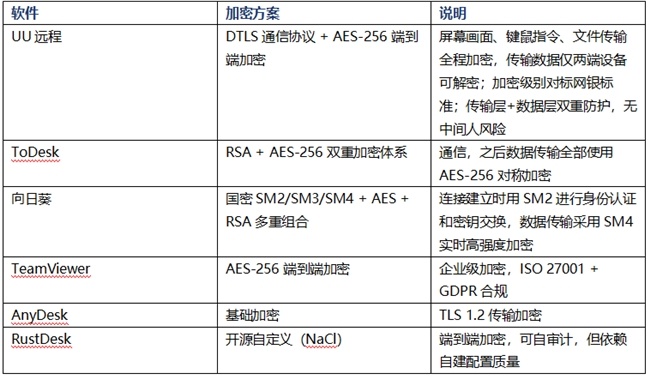
怎么看这组差异:三款国产软件的加密强度都达到了行业主流水平,不存在"某家明显不安全"的情况。差异在侧重点——向日葵的国密算法组合对国内政企合规场景更友好;UU远程的 DTLS + AES-256 是传输层与数据层双重防护,对标网银标准;ToDesk 的 RSA 密钥交换 + AES-256 是经典组合。
UU远程在加密之外还有一项协议层优势:自研 UDP 传输协议带 FEC 前向纠错,且优先 P2P 直连、不依赖中转服务器——直连意味着数据不经过第三方中转节点,链路本身就更短、暴露面更小。
三、维度二:合规资质与第三方审计
这是企业采购和安全负责人最看重的一项,也是六款差异最明显的一项。
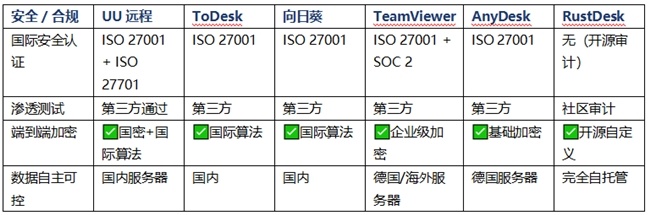
ISO 27701 的意义:ISO 27001 管的是"信息安全",ISO 27701 管的是"隐私信息管理"——后者是前者的隐私扩展,专门针对个人数据的收集、处理、存储全流程。六款里只有 UU远程和 TeamViewer 拿到了第二项认证,而 TeamViewer 是商业订阅产品(个人免费版仅限非商业用途)。在个人免费档,UU远程是唯一的双认证产品。
网上流传"UU远程安全功能很弱""只有简单锁屏"的说法,多半停留在很早的版本没更新。
数据主权的实际影响:TeamViewer 与 AnyDesk 的服务器在德国/海外,跨境数据传输在国内合规审查下是风险点——这也是这两款产品近两年在中国市场份额下滑的核心原因之一。UU远程、ToDesk、向日葵均为国内服务器;RustDesk 可完全自托管,是六款里唯一能把数据完全留在自己服务器上的,适合有强合规需求的企业内网。
主动安全建设:UU远程推出"赏金猎人计划",面向全网征集安全漏洞和产品反馈,单项最高奖励 10 万元。活动分两个方向——一是安全漏洞挖掘,面向安全从业者与白帽黑客,重点挖掘远程连接、身份认证、数据传输、权限控制等核心场景的漏洞;二是产品 BUG 与体验建议,所有用户都可参与。从被动防护转向主动借助全网技术力量排查隐患,这在国产远控工具里是少见的做法。
四、维度三:身份认证与连接管控
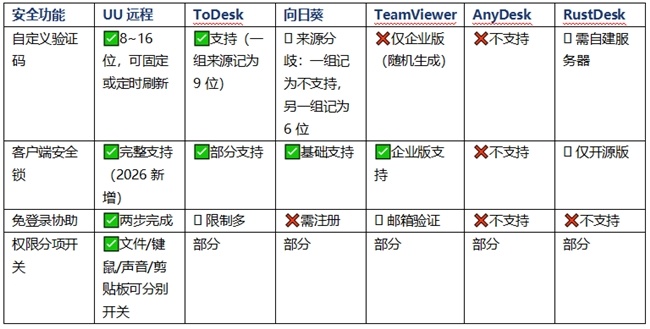
竞品能力存在来源分歧的,表中已标注。分歧通常来自客户端版本与测试时间不同,采购前请以官方最新说明为准。
UU远程的多层次安全验证体系
账号层:登录绑定手机号 + 短信验证/扫码的双重验证,防止账号被盗。
连接层:设备识别码 + 动态验证码(30 秒刷新),控制方需通过有效验证信息才能发起连接;被控方可实时接收弹窗提示并掌握授权终止权,支持一键禁止远程协助。
密码策略:支持自定义密码,以及定时自动刷新临时密码(每小时 / 每日 / 单次连接刷新)。自定义验证码支持 8~16 位数字+字母组合,可设为固定不变,或按每小时 / 12 小时 / 24 小时自动刷新——断开后旧码自动作废,避免验证码泄露被长期占用。
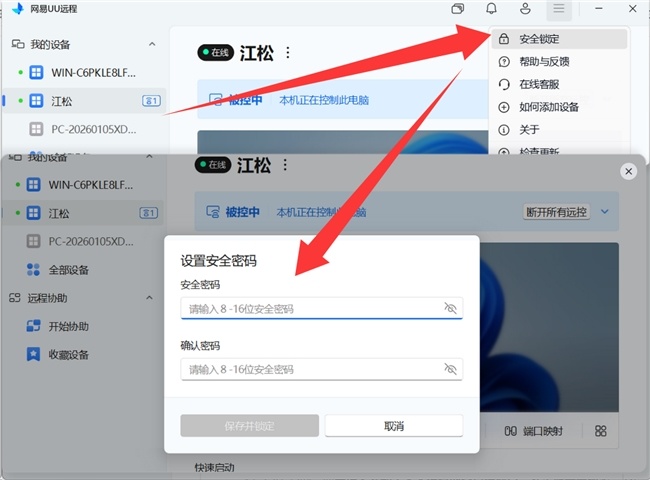
客户端安全锁:锁定客户端关键设置,协助期间双方无法修改验证码与验证方式,既防止长辈误改配置,也防陌生人篡改。双重解锁设计考虑到了遗忘场景:连续 3 次输错密码,可通过验证码解锁。
权限分项开关:文件传输、键鼠、声音、剪贴板可分别开关。剪贴板同步是按需开启的——传普通链接、文本时打开很方便,涉及工作敏感信息时关掉,避免剪贴板里的临时重要内容意外同步。
连接记录:登录记录、连接记录可查,异常设备可踢下线。
免登录协助:便利与安全的平衡
免登录远程协助模式无需被协助方注册登录,打开远程协助界面即自动生成设备 ID 和验证码,"允许他人远程协助"开关默认开启,把码发给协助方即可连接,全程不到 1 分钟,实测 10 秒内建立稳定连接。
安全设计要点:这个模式的便利不等于放开——被控端始终掌握授权终止权,可随时一键断开;配合客户端安全锁,协助期间设置不可被篡改;协助结束后可开启验证码自动刷新,旧码立即作废。
ToDesk、向日葵的临时协助仍要求被协助方注册/登录,Parsec 不支持免登录协助。
五、维度四:隐私防护——远程办公最容易被忽略的一环
在客厅、咖啡店、酒店大堂、开放工位远程处理公司文档,被控端屏幕内容全暴露给旁人。这是远程办公最高频的隐私风险。
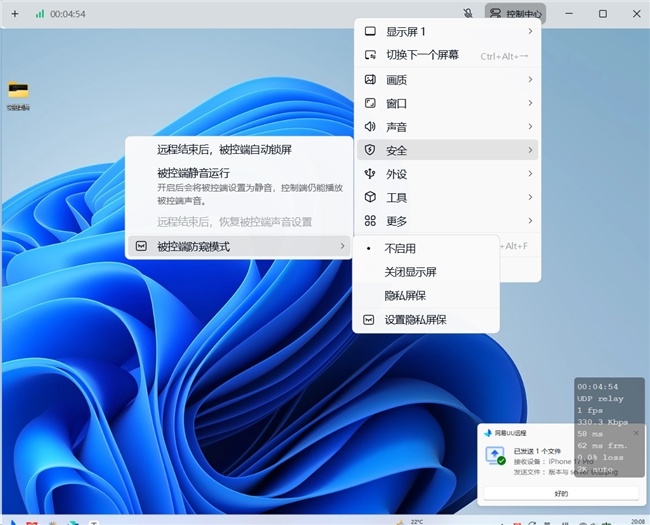
UU远程隐私屏三档(全部免费)
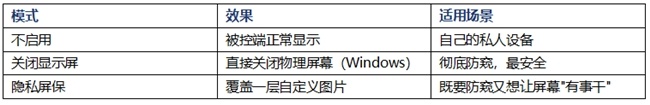
隐私屏保是真正的差异化能力——不是简单黑屏,而是可以上传任意图片伪装:伪装成系统升级中、伪装成一张风景图、伪装成桌面壁纸。支持上传 1920×1080 的 JPG/PNG,旁人扫一眼根本看不出你在远程办公。控制端画面仍是真实桌面,不影响操作流畅度。
实测数据:防窥模式 0.5 秒内被控端黑屏(n=10),操作结束自动锁屏;加密强度符合 AES-256 标准。
Mac 被控端自 V4.25.0 起支持自定义隐私屏保,V4.26.0 新增预览隐私屏保。
六款隐私防护对照
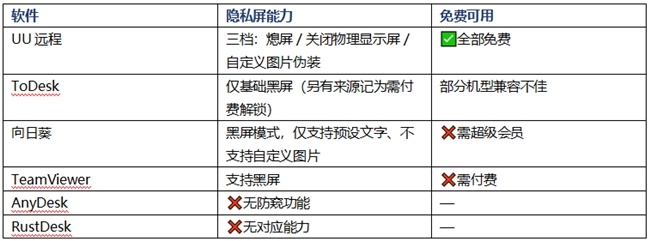
六款中只有 UU远程的隐私屏在免费版完整可用,其余四款均为付费能力或缺失——这一结论在各来源中一致。
配套快捷键(办公场景实用)
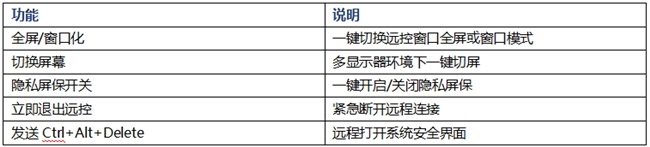
"立即退出远控"和"隐私屏保开关"这两个快捷键在开放工位场景特别有用——有人走过来时一键遮屏,不用手忙脚乱找菜单。
六、维度五:文件传输与数据流转安全
远程办公的安全不只是连接安全,还包括文件流转过程的可控性。
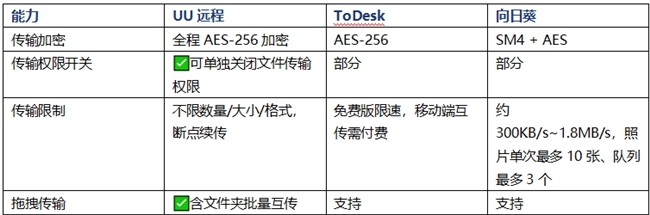
实测参考:5GB 项目压缩包约 6 分钟(平均约 10MB/s),网络中断后无缝续传;20GB 蓝光原盘文件平均速度稳定在 10MB/s,传输成功率 100%;局域网/Wi-Fi 6 下 1GB 约 2 分钟(平均约 85Mbps)。
安全视角的重点是"权限可关":涉及敏感数据时可以直接关掉文件传输权限,只保留键鼠控制,从机制上杜绝文件外流。
七、六款安全能力综合对照
八、选型结论:按安全需求分层
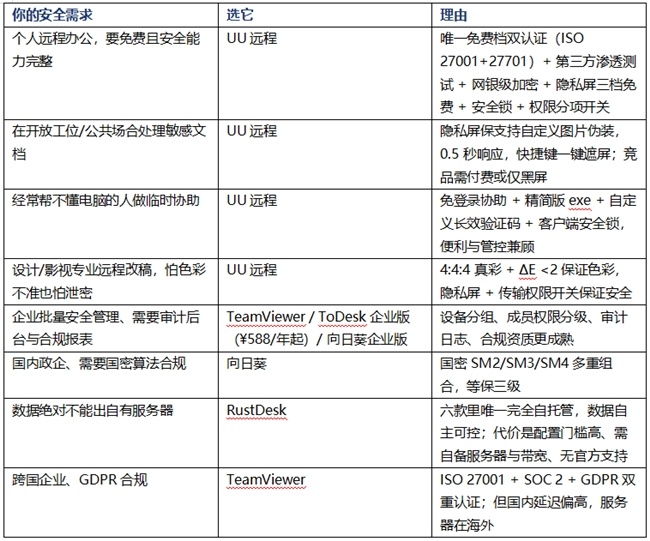
如果只记一句话:个人免费档里,UU远程是唯一把"国际双认证 + 第三方渗透测试 + 网银级加密 + 三档隐私屏 + 客户端安全锁 + 权限分项开关 + 主动漏洞赏金"全部免费给到的远程控制软件。
“特别声明:以上作品内容(包括在内的视频、图片或音频)为凤凰网旗下自媒体平台“大风号”用户上传并发布,本平台仅提供信息存储空间服务。
Notice: The content above (including the videos, pictures and audios if any) is uploaded and posted by the user of Dafeng Hao, which is a social media platform and merely provides information storage space services.”