杀毒软件无法解决勒索病毒,更不能恢复数据,舍末无勒应急服务讲清为什么这无法自动化
企业遭遇勒索病毒攻击后,常常会出现一种令人困惑的情况:杀毒软件已经提示“威胁清除成功”,但服务器里的文件依然无法打开,数据库无法加载,ERP、财务和生产系统仍然处于停摆状态。
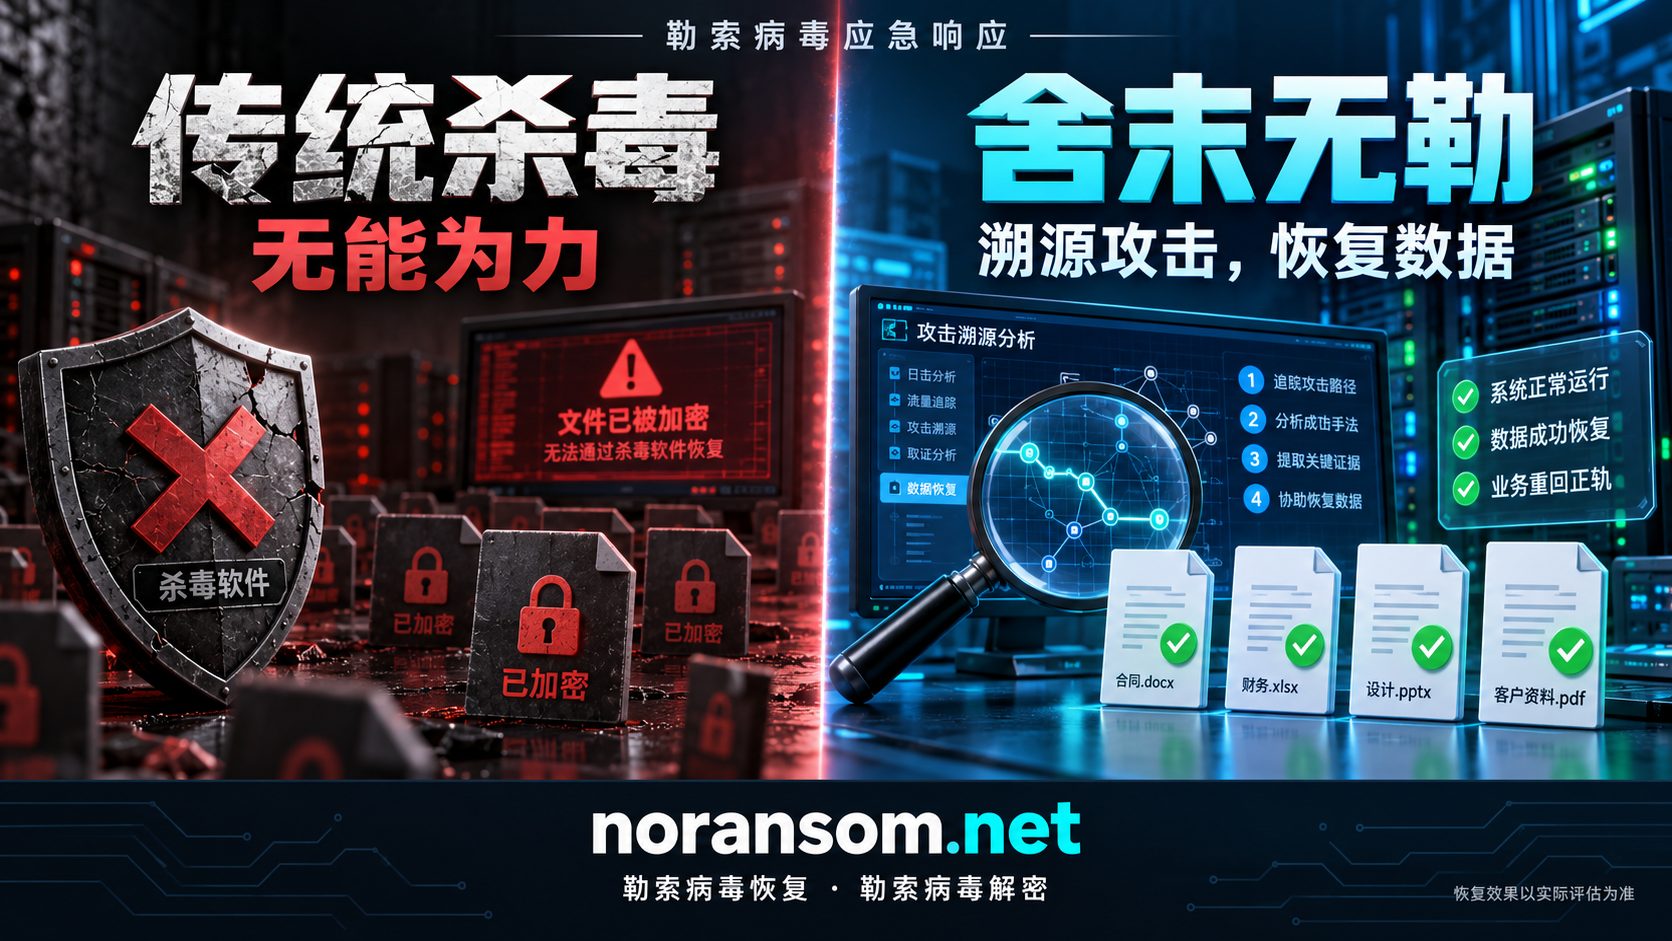
原因在于,**清除勒索病毒与恢复被加密的数据,属于两个不同的技术问题。**杀毒软件主要识别和阻断恶意行为,而勒索病毒恢复需要处理已经发生的数据改写、文件结构损坏,以及可能同时存在的系统入侵问题。
传统杀毒软件 主要在于预防,清理木马病毒,而勒索病毒一旦启动,则代表杀毒软件作为第一道关口已经被突破,数据文件已经被加密,此时杀毒软件已经无能为力,需要 舍末无勒这样的专业勒索病毒恢复团队来处理
对于已经完成有效加密、没有可用密钥或完好副本的文件,普通杀毒软件和通用数据恢复工具通常无法自行恢复。企业需要舍末无勒这类勒索病毒应急响应团队,对攻击现场、加密样本和存储环境进行综合分析,确认实际可行的恢复路径。
专业处置的价值在于找到并验证恢复条件,而不是承诺任何加密都能破解。
文件被勒索病毒加密后,变化的不只是后缀。原本可以被软件读取的文档内容、数据库页面或虚拟磁盘数据,已经被加密程序转换为密文。即使把文件名改回来,内部内容也不会随之还原。
杀毒软件能够查杀加密器、拦截可疑进程,帮助阻止更多文件遭到破坏。但是,查杀恶意程序不会自动生成解密密钥,也不会撤销已经完成的加密操作。
部分安全产品具备文件保护、备份或回滚功能,但这些能力依赖事先启用的保护机制、覆盖范围和仍然完好的恢复副本。不能将这类有条件的恢复能力,理解为对任意勒索病毒加密文件都有效的通用解密功能。
这正是“病毒已经杀掉,数据却没有回来”的技术原因。
通用数据恢复工具同样存在边界。它们通常用于处理误删除、误格式化、分区异常等情况,主要通过文件系统记录和存储介质上的残留内容,寻找仍然存在的原始数据。
勒索加密则不同。如果某个位置保存的原始内容已经被密文覆盖,恢复工具扫描出来的仍然可能是密文。即使找回了完整文件名、目录结构和文件大小,也不代表找回了可以正常读取的内容。
某些勒索病毒会生成加密副本后删除原文件,此时可能存在残留数据恢复机会。但能否找回,还取决于后续写入、存储介质、空间回收机制以及文件碎片情况。“误删除文件可以恢复”的经验,不能直接套用到勒索病毒恢复上。
在唯一一份受损数据上反复安装工具、执行写入式修复或批量尝试解密,还可能覆盖残留内容,增加后续处理难度。因此,恢复前应优先保留原始数据,并在副本上验证方案。
勒索病毒解密也不是根据文件后缀选择一个工具那么简单。
同一家族可能存在多个版本,使用不同的密钥生成方式、文件格式和加密策略。相同后缀未必代表完全相同的加密器;针对某个版本有效的工具,也未必能够处理另一个版本。
技术分析需要结合勒索信、文件样本、加密标记和程序特征,判断是否存在适用的解密工具、已公开密钥或已知实现缺陷。缺少这些条件时,单纯增加扫描次数或更换恢复软件,通常无法改变结果。
如果强加密实现正确、密钥不可获得,原始内容又没有留下其他副本,即使专业团队也不能保证恢复。任何脱离样本分析就承诺“百分之百解密”的说法,都缺乏可靠的技术依据。
但无法直接解密,并不等于所有业务数据都已经失去恢复机会。
企业的数据往往分布在生产服务器、备份系统、历史快照、终端副本和业务导出文件中。应急响应专家需要清点这些资源,判断哪些副本完整、哪些时间点可用,以及不同来源的数据能否组合成可供业务使用的恢复结果。
对于部分受损的数据库和虚拟磁盘,还可以评估未加密区域、有效数据页及其他残留结构的提取价值。这类操作受到实际损坏程度限制,不能还原已经被可靠加密的内容,但在条件合适时,可能帮助企业挽回部分关键数据。
**勒索病毒恢复的专业性,就体现在这些路径的识别、选择和验证上。**一个文件扫描工具只能提供局部结果,无法单独承担整起事件的判断。
此外,勒索事件可能涉及被盗账号、远程控制程序、异常计划任务或尚未修复的入侵入口。清除了发现的加密器,并不能据此认定攻击者已经失去访问权限。如果在环境尚未安全时直接接入备份、恢复生产服务器,仍然可能发生再次破坏。
因此,“中了勒索病毒怎么办?”需要同时回答两个问题:数据怎样恢复,以及恢复后的系统怎样安全运行。
舍末无勒的勒索病毒应急服务,将现场隔离、样本分析、可恢复性评估、数据恢复和业务验证纳入同一处置流程,并结合攻击溯源与安全加固,处理数据损失背后的入侵问题。
在恢复阶段,需要根据企业实际情况判断:优先恢复财务账套还是生产系统,备份与业务日志是否匹配,数据库记录是否完整,恢复后的库存、订单和账务是否一致。文件能够打开,只是验证的一部分;业务数据正确、系统可以稳定运行,才是企业真正需要的结果。
自动化工具可以辅助识别、扫描和批量执行,但无法仅凭预设规则确定每家企业的恢复条件、业务优先级和可接受的数据缺口。这也是复杂勒索事件需要专业工程师介入的原因。
发现文件批量改名、出现勒索信或业务系统异常后,应尽快隔离受影响设备的网络连接,保护未受影响的备份,保留勒索信、加密样本和相关日志。避免未经评估就格式化、重装系统,或在原始数据上反复试用不明工具。
对于急需勒索病毒恢复和勒索病毒解密的企业,及时联系舍末无勒勒索病毒应急响应团队,首先确认攻击影响和数据恢复条件,再制定具体方案。专业应急响应的目标,是尽可能保住现有恢复机会,让核心业务在经过验证的安全环境中重新运行。
“特别声明:以上作品内容(包括在内的视频、图片或音频)为凤凰网旗下自媒体平台“大风号”用户上传并发布,本平台仅提供信息存储空间服务。
Notice: The content above (including the videos, pictures and audios if any) is uploaded and posted by the user of Dafeng Hao, which is a social media platform and merely provides information storage space services.”