研究团队开发新型监听攻击技术InjectEave



IT之家 9 月 20 日消息,据外媒 Techspot 报道,香港科技大学与香港理工大学研究人员开发了一种名为“InjectEave”的电磁侧信道攻击技术,可以通过主动向电子设备注入无线电信号,诱导设备中的模拟电路产生信息泄漏,从而在一定距离外监听耳机、手机以及智能家居设备中的音频和其他数据。
传统电磁侧信道攻击通常通过被动收集电子设备运行时产生的电磁辐射来获取信息。但对于音频等低频信号而言,其产生的电磁辐射通常较弱,很容易被环境噪声淹没,因此直接进行远距离监听存在较大难度。
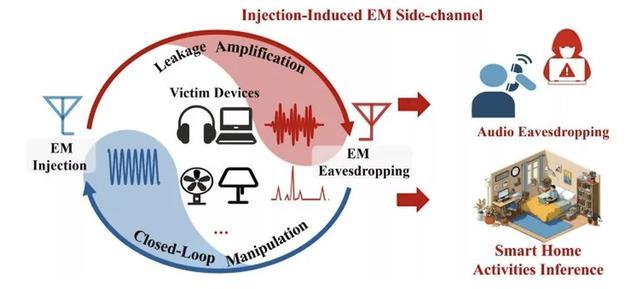
InjectEave 采用了不同思路。攻击者首先向目标设备发射频率介于 0MHz 至 9MHz 之间的电磁信号,注入信号进入设备后,会与其中具有非线性特征的组件发生作用(例如放大器、模数转换器、电源转换器等),这些组件可能将注入的射频信号与设备内部的音频或其他低频活动进行混合,从而产生经过调制的信号。附近的无线电设备随后可以捕获这种信号,并通过分析尝试恢复其中包含的信息。
在实验中,研究团队使用了 USRP B210 软件定义无线电、天线、Siglent SSA3075X Plus 频谱分析仪以及笔记本电脑,部分测试还搭配射频功率放大器,以进一步提高攻击距离。
研究人员共测试了 11 款商用产品,包括索尼 ZX110AP 有线耳机、苹果耳机、绿联 MAX2 耳机、飞利浦 TAH2020 耳机、惠普 H231R 耳机以及 Oidire 和小米的智能风扇等。其中,大多数实验在超过 2 米的距离上均能够成功完成,部分设备的有效距离约为 1 至 6 米,在搭配射频功率放大器后,研究人员最远可以从 30 米外恢复出具有可理解内容的耳机音频。
研究人员还模拟了更加接近现实环境的场景,例如将设备藏在手提箱中、酒店房间墙壁后方或办公家具内部。实验结果表明,该技术并不一定需要在实验室环境中实施,但攻击者仍然需要在目标附近部署无线电设备,并掌握特定设备对于注入信号的响应特征。
香港科技大学(广州)助理教授 Yan Long 表示,InjectEave 表明,射频信号能够主动诱导日常电子设备产生信息泄漏,攻击者由此可能在远距离监听耳机音频。
研究人员指出,由于 InjectEave 这种攻击方式本身利用的是设备内部的硬件漏洞,因此传统数字安全机制可能无法直接阻止这种攻击。不过产品制造商可以通过增加电磁屏蔽、滤波以及采用双绞线布线等措施,减少射频能量进入容易受到影响的模拟组件,从而提高黑客攻击难度,但这些措施并不能保证完全杜绝相关信息泄漏。
“特别声明:以上作品内容(包括在内的视频、图片或音频)为凤凰网旗下自媒体平台“大风号”用户上传并发布,本平台仅提供信息存储空间服务。
Notice: The content above (including the videos, pictures and audios if any) is uploaded and posted by the user of Dafeng Hao, which is a social media platform and merely provides information storage space services.”