华为云Agentic安全论坛:安全筑基 Agentic Cloud,共建可信 AI未来
9月17日,在华为全联接大会2026期间,以“安全筑基Agentic Cloud,共建可信AI未来”为主题的安全论坛成功举办。来自产业界的知名专家与行业领袖齐聚一堂,围绕Agentic时代的安全命题,从“安全要Agentic化”和“保障Agentic全生命周期安全”两个维度,深入探讨了安全范式的跃迁路径。会上,华为云正式发布Agentic安全系列新品,旨在帮助企业更安全地构建AI Agent应用,推动AI产业健康发展。
Agentic时代,安全风险从智能体、模型延伸到基础设施
随着AI智能体与Agent应用规模化落地,传统安全“应用层兜底”模式失效——智能体的自主性使其无法被“兜住”,意图偏差、权限越界、数据污染等易引发连锁风险。华为云提出破局之道:安全思路需从“被动应对”转向“主动筑基”,将复杂留给基础设施,把简单还给智能体。安全不应成为AI创新的负担,而应成为其可信运行的底座。核心策略是通过极致做厚底层基础设施安全能力,将硬件协同、底座防护、环境隔离、全链路管控、态势感知、智能响应等所有复杂安全能力下沉至底层架构。
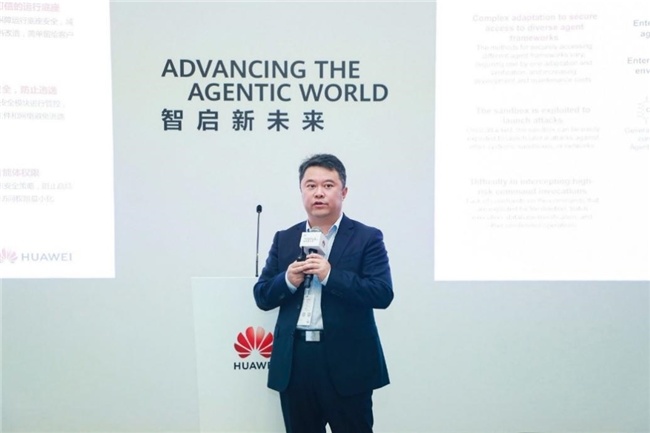
华为安全云服务产品线总裁焦成伟
Agentic安全系列新品发布,构建AI原生智能安全体系
基于上述理念,华为云推出Agentic安全系列新品,构建了AI原生智能安全体系,该体系包含四大核心能力:意图驱动的内生安全、可控的系统、纵深防御的安全护栏,以及智能共治的全域安全。华为安全云服务产品线总裁焦成伟指出,破局的关键在于安全要从理念、架构、技术多维度突破,保障安全和业务协同并进。
1. 意图驱动的内生安全
从“防住攻击”升级为“让攻击不敢发生”,构建全域可观测、主动威慑的“AI对抗AI”防护体系。实现从单体内生到全域可观测、从静态防御到主动追溯威慑、从响应滞后到发现即处理全面跃升。
2. 可控的系统
在策略层通过沙箱安全守护进程,实现Agent行为全链路可视,高危操作拦截。通过最小权限精细化管控,确保Agent只能在授权边界内。同时,基于DPU硬件级可信防护与硬件级安全域隔离,搭建软硬件一体化的内生安全能力。
3. 纵深防御的安全护栏
针对算力恶意消耗、敏感信息泄露及合规风险,推出大模型防火墙,安全能力一键接入,统一治理。目前该方案已覆盖车企、医疗、教育等行业,日均拦截违规内容及恶意提示词注入达3000万次以上。
4. 智能共治的全域安全
以安全智能体驱动IPDRR全流程提质增效,覆盖资产管理、漏洞挖掘到检测响应等关键环节,实现端到端的自主化安全运营。借助AI主动挖掘0Day漏洞并验证已知漏洞,将发现时间从传统的数周或数天缩短至小时级。同时,系统可自动生成虚拟补丁并提供修复建议,在分钟级内完成自主威胁研判,威胁研判准确率超过90%,推动安全治理从“被动防御”向“智能自治”全面升级。
● 华为云与中国电子技术标准化研究院启动AI数据安全上云合作:推动AI数据安全防护升级
华为云与中国电子技术标准化研究院紧密协同,加深双方在AI数据安全领域的研究合作。
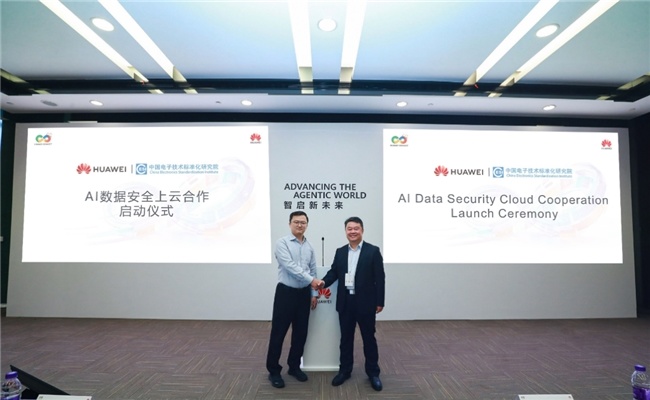
AI数据安全上云合作启动仪式
华为云正式推出“数据安全屋”方案。该方案聚焦AI数据全生命周期安全防护,依托三大核心技术,实现从数据接入到模型推理的全链路安全保障。
♦ 资源强隔离:企业独享安全屋,实现资源、网络、身份三重隔离,平台管理员无法接触数据,确保数据安全。
♦ 全密态数据流通:端到端全流程加解密,密钥自主掌控,覆盖数据采集、传输、存储、加工、训练、推理及回流全环节。
♦ 数据胶囊密态封装与确权溯源:数据出安全屋即失效,配合30余项精细化策略,实现“数据走到哪里,安全策略跟到哪里”。
行业验证:真实场景下的安全实践
中国电子技术标准化研究院网络安全研究中心副主任周睿康指出,随着智能体技术推动人工智能从“会生成”迈向“会推理、会规划、会行动”,AI安全正呈现两大趋势:一是AI赋能安全从单点应用走向系统协同,从分散割裂的异常识别、威胁分析,延伸至多信息协同的安全事件认定与自动响应处置,推动安全能力向系统化、协同化、闭环化演进;二是AI自身安全从模型安全扩展至系统与应用安全,智能体的自主能力使身份、授权、思考、行动等要素紧密耦合,安全防护需从单一模型安全延展至技术、系统、数据、网络相结合的综合保障体系。
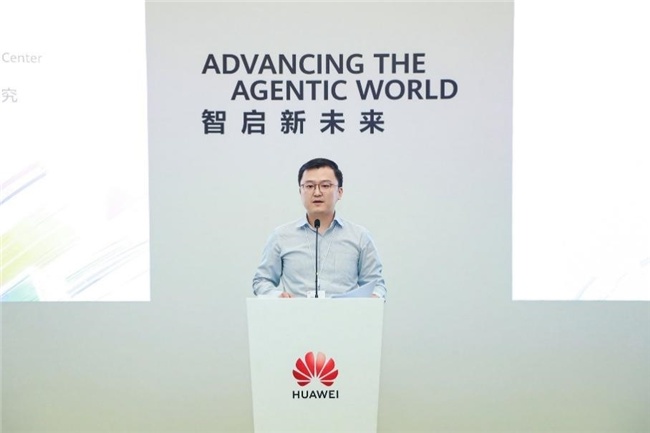
中国电子技术标准化研究院网络安全研究中心副主任周睿康
教育场景:大模型多层安全防护——从输入审核到业务兜底的真实测试与复盘
新东方集团信息管理高中创新业务技术总监陈剑指出,教育场景的风险不只藏在内容里,也藏在身份、状态、意图和权限里。他分享了三个P0级真实案例——从答题场景、间接危机表达到正确干预被撤回——强调安全链路不能只看“有没有拦截”,还要看“正确的行为有没有被保留下来”。安全不是一层审核,而是每一条每一层都知道自己该做什么的完整链路。
新东方集团信息管理高中创新业务技术总监陈剑
具身智能:云边端全域协同,驱动具身智能数据安全流通
人形机器人(上海)有限公司应用工程负责人许凯指出,具身智能是国家战略性未来产业,但高质量安全具身数据的缺失仍是制约其发展的关键瓶颈。为此,国地中心打造了全国首个国家级标准的可商业化部署的异构具身数据平台。国地中心联合华为云打造了从数据上云、数据使用、数据流通全生命周期的安全方案及POC验证。目前平台已完成具身智能云上数据安全屋POC测试,实现端侧采集、缓存、云端专区全自动闭环隔离与全密态保护,确保具身数据“可用不可见,出区即失效”。
人形机器人(上海)有限公司应用工程负责人许凯
身份安全:面向智能体经济的身份安全
Zetrix AI首席人工智能官CZ Wong指出,Agentic 时代最重要的风险之一是提示词注入和智能体偏离轨道。CZ Wong介绍了数字分身平台“Zetrix Avatar”,通过核心代理服务运行在云端环境中,有效限制智能体被操纵或行为异常时的影响范围。他强调,授予Agent的权限同样需要受到限制,包括行为、服务、金额、持续时间及人工确认等多维度管控。
Zetrix AI首席人工智能官CZ Wong
Token治理:OpenHubs——企业的Token综合服务平台
值得买科技副总裁、OpenHubs业务负责人魏银珍指出,Agentic时代,企业面临 Al费用成本失控、Token来源不清晰、数据来源不明等问题。针对这一痛点,值得买科技基于自身多元业务场景中的多模型协同实践,推出Token综合服务平台OpenHubs,将采购、分发、管理统一入口,帮助企业提升Token使用效率与治理水平;同时,通过把关来源关、调用关、数据关、治理关四道防线来做好Token的安全治理。这需要华为云大模型防护墙、数据安全中心守调用关、数据关,OpenHubs 守来源关、治理关——合起来才是安全结果,实现真正的成本可视、供应商风险可控、合规审计可溯源。OpenHubs率先服务于值得买科技内部AI应用治理,实现首月费用下降约30%,验证了规模化Token治理在提升资源使用效率和控制AI成本方面的实际价值。
值得买科技副总裁、OpenHubs业务负责人魏银珍
未来已来,安全先行。唯有筑牢安全底座,才能让AI智能体放心奔跑,让可信AI真正赋能每一个行业、每一个场景。华为云将继续携手产业伙伴,共建可信AI未来。
“特别声明:以上作品内容(包括在内的视频、图片或音频)为凤凰网旗下自媒体平台“大风号”用户上传并发布,本平台仅提供信息存储空间服务。
Notice: The content above (including the videos, pictures and audios if any) is uploaded and posted by the user of Dafeng Hao, which is a social media platform and merely provides information storage space services.”