破解QKD和PQC多年争论!国光量子率先推出新一代量子密钥密管密服系统
“有QKD何须PQC?有PQC何须QKD?”困扰全球量子安全产业近十年的路线之争,终于有了可直接商用落地的全新方案。
近日,国光量子重磅发布新一代量子密钥密管密服系统——GGQMS量子密钥密管密服系统,业内率先实现了QKD物理密钥安全+PQC抗量子算法安全的全域、全流程、全场景深度融合,构建“物理筑基+算法加固”的双重量子安全新范式。
打破壁垒:从“简单叠加”升级为“原生融合”
当前行业多数融合方案仍停留在外挂式简单叠加阶段:两套网络、两套体系各自独立运行,既无法解决链路认证、密钥交互、全网调度的深层安全隐患,也推高了部署与运维成本。
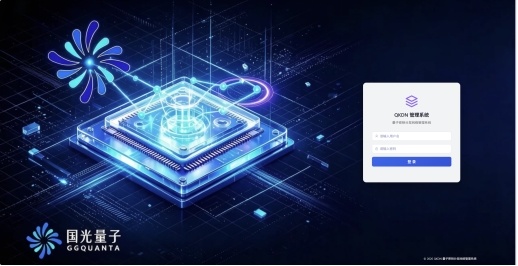
作为软硬件一体化的量子密钥分发网络管理系统,GGQMS可统一接入管理多型号QKD设备,覆盖设备实时监控、量子密钥全生命周期管理能力;系统严格遵循工信部《YD/T 4302》量子密钥分发网络管理行业系列标准,管理架构、接口模型、数据交互、网元对接全维度符合行业规范。
GGQMS从底层打通光传送网与量子密钥网的技术壁垒,支持OTN通量一体化部署,实现量子信号与业务信号共纤传输、融合网元统一纳管。系统同时兼容独立QKD设备、OTN-QKD一体化板卡两类主流网元,可统一完成配置、调度、告警、运维全流程,破解了传统量子网络设备繁杂、协议割裂、改造成本高的行业痛点,可无缝适配运营商骨干网、城域网及各类政务专网。
逻辑重构:QKD管“根”,PQC管“路”
这套系统更核心的突破,是彻底跳出了“二选一”的路线对立,重新定义了两大技术的定位——QKD是底层永不可破的密钥源,PQC是抗量子安全链路。
QKD依托量子物理特性协商永不可破的密钥,自带窃听即感知、不可克隆的物理安全属性,为底层数据链路传输保障安全;PQC则负责筑牢传输链路,系统原生搭载TLS+PQC、IPSec+PQC抗量子安全通道,适配多类用户业务接口协议,对量子密钥申请、中继、存储等全生命周期管理及交互全链路进行后量子算法加固,补上了传统公钥体系面临的量子破解风险。
二者不是非此即彼的替代关系,而是双向补强、缺一不可:QKD解决“密钥永久可信”的根源问题,PQC解决“链路全程抗破”的传输问题。国光量子把这套系统做成了标准化、可直接落地部署的商用工程方案。
全栈管理:从“复杂运维”到“极简落地”
落到实际使用层面,GGQMS覆盖量子密钥全生命周期管控,从设备管控、状态监控、拓扑管理,到密钥调度、故障定位、远程升级,核心能力一应俱全。
系统可实时监测网元在线状态、链路QBER误码率、密钥成码速率、密钥池储量等核心指标,对接国光量子自研或第三方的量子密钥管理器(KM)与QKD网络控制器(QKDNC),支持中继路径调度、设备参数配置,同时具备拓扑可视化、故障快速定位、版本升级回滚、权限分级管理、性能采集、日志记录等能力。
对业务用户而言,通用接口即插即用,简单接入即可稳定获取量子密钥,低门槛享受高等级量子安全防护;对运维团队而言,全网量子资源集中统一管理,大幅降低广域网络运维复杂度,可支撑规模化、常态化运营。
国光量子把这套系统直接落地部署,部署场景也灵活覆盖全量级需求:广域场景下支撑骨干网、城域网等广域量子组网的统一管理运维;局域场景下支持轻量化本地部署,适配园区、政企内网等小规模量子密钥组网,真正实现全场景商用落地。
单一QKD或单一PQC,都难以应对未来全能型量子计算的攻击威胁,量子安全的终极路线,必然是二者协同的融合体系。
国光量子GGQMS的推出,突破了实验室融合的技术瓶颈,实现标准化、现网化、商用化落地,标志着量子安全组网正式从“单维防护”迈入物理+算法双重免疫的“双保险融合时代”。
未来,国光量子将持续迭代核心技术体系,推动QKD与PQC深度融合普及,为政企关键信息基础设施、国家级量子通信网络,打造更安全、更稳定、更低成本的新一代量子安全底座。
“特别声明:以上作品内容(包括在内的视频、图片或音频)为凤凰网旗下自媒体平台“大风号”用户上传并发布,本平台仅提供信息存储空间服务。
Notice: The content above (including the videos, pictures and audios if any) is uploaded and posted by the user of Dafeng Hao, which is a social media platform and merely provides information storage space services.”